Il titolare del trattamento è chi decide perché e come si usano i dati: nello studio individuale sei tu, ed è a te che il GDPR chiede di dimostrare di essere in regola. Questa guida riguarda gli adempimenti generali di protezione dei dati per lo studio in libera professione. Per quanto tempo tenere la documentazione è spiegato nella guida alla conservazione della documentazione clinica; per le sedute in video vedi sedute online: piattaforma, privacy e requisiti.
Quali dati tratta lo studio di uno psicologo?
Oltre agli appunti delle sedute: anagrafiche, recapiti, fatture, pagamenti, messaggi e appuntamenti. Anche il solo nome in agenda dice che quella persona è in percorso, quindi è un dato relativo alla salute.
| Categoria | Esempi | Base giuridica tipica |
|---|---|---|
| Dati relativi alla salute | Note e documentazione delle sedute, test, relazioni, consensi | Finalità di cura (art. 9, par. 2, lett. h, GDPR) |
| Dati anagrafici e di contatto | Nome, codice fiscale, email, telefono, indirizzo | Contratto di prestazione (art. 6, par. 1, lett. b) |
| Dati fiscali | Fatture, invio al Sistema Tessera Sanitaria, opposizione | Obbligo di legge (art. 6, par. 1, lett. c) |
| Dati di pagamento | Ricevute di bonifico o carta, incassi in contanti | Contratto e obblighi fiscali |
| Appuntamenti e promemoria | Agenda, conferme, disdette | Contratto di prestazione |
| Contatti di chi non è paziente | Richieste di informazioni dal sito, lista d'attesa | Misure precontrattuali o consenso, secondo il caso |
La base giuridica è il motivo, tra quelli elencati dal GDPR, che rende lecito un trattamento: un contratto, un obbligo di legge, la finalità di cura, il consenso. Va indicata nell'informativa e, come suggerisce il Garante, anche nel registro.
Serve il consenso privacy del paziente?
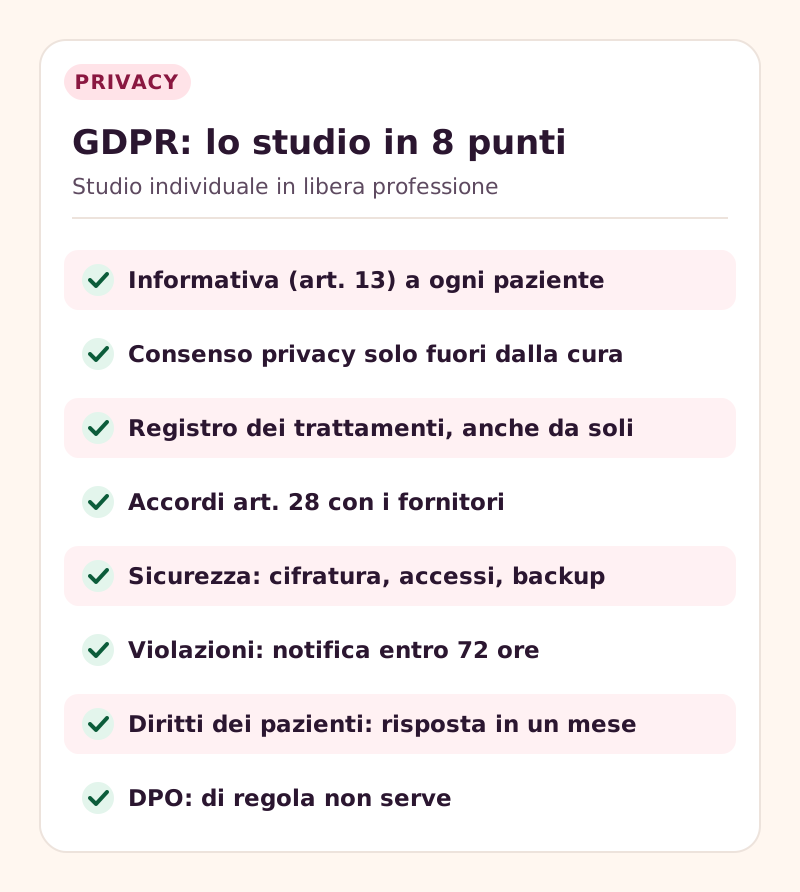
Per la prestazione, no. Il Garante, nel provvedimento del 7 marzo 2019 sui dati sanitari, chiarisce che il professionista sanitario soggetto al segreto professionale non deve più chiedere il consenso per i trattamenti necessari alla prestazione richiesta dal paziente, sia in studio privato sia in una struttura. La base giuridica è la finalità di cura dell'art. 9, par. 2, lett. h, del GDPR.
Il consenso torna necessario per i trattamenti solo «in senso lato» collegati alla cura, o estranei a essa. Esempi per uno studio di psicologia:
- iscrizione a una newsletter o invio di comunicazioni promozionali;
- registrazione di una seduta per supervisione o formazione;
- uso di dati o materiali in una pubblicazione o in un intervento a un convegno, anche se resi anonimi in modo incompleto;
- app o servizi a cui accedono soggetti non tenuti al segreto professionale.
Non confondere il consenso privacy con il consenso informato alla prestazione: quello è richiesto dal Codice deontologico (art. 24) e dalla legge 219/2017, ed è un documento distinto. Contenuti e modello sono nella guida al consenso informato per le prestazioni online.
Cosa deve contenere l'informativa privacy dello psicologo?
L'art. 13 del GDPR elenca le informazioni da dare quando raccogli i dati dalla persona. Il Garante chiede un testo conciso, chiaro e facile da leggere (art. 12): meglio una pagina comprensibile che quattro pagine di formule.
| Elemento (art. 13) | Esempio per uno studio di psicologia |
|---|---|
| Titolare e dati di contatto | Nome e cognome, indirizzo dello studio, email o PEC |
| DPO, se nominato | Di solito non presente: puoi ometterlo |
| Finalità e base giuridica | Prestazione psicologica (finalità di cura), fatturazione e Sistema TS (obbligo di legge), appuntamenti (contratto) |
| Destinatari | Sistema Tessera Sanitaria, commercialista, fornitori del gestionale e della piattaforma video, banca o servizio di pagamento |
| Trasferimenti fuori dall'UE | Se un fornitore tratta dati fuori dallo Spazio economico europeo, con quali garanzie |
| Periodo di conservazione | Documentazione professionale per almeno cinque anni dalla fine del rapporto; fatture per dieci anni |
| Diritti | Accesso, rettifica, cancellazione nei limiti di legge, limitazione, portabilità, opposizione |
| Reclamo | Diritto di proporre reclamo al Garante per la protezione dei dati personali |
| Obbligo di fornire i dati | Quali dati servono per la prestazione e la fattura, e cosa succede se mancano |
Quando e come darla
- Prima della prima seduta, o al primo contatto se raccogli già dati sulla salute (per esempio in un modulo di richiesta sul sito).
- In studio puoi consegnarla su carta; online, con un link o in allegato all'email di conferma. La firma non è obbligatoria, ma è un modo semplice per dimostrare di averla data.
- Per un paziente minorenne, l'informativa va a chi esercita la responsabilità genitoriale, con una spiegazione adatta all'età per il ragazzo o la ragazza.
- Se cambi fornitori o finalità, aggiorna il testo e informa i pazienti.
Il registro delle attività di trattamento è obbligatorio?
Sì. L'art. 30, par. 5, del GDPR esonera chi ha meno di 250 dipendenti, ma l'esonero non vale se il trattamento non è occasionale o riguarda categorie particolari di dati, come i dati sulla salute. Il Garante lo dice in modo esplicito: il registro è dovuto anche dal singolo professionista sanitario in libera professione (provvedimento n. 55/2019) e le sue FAQ lo confermano.
Il registro:
- ha forma scritta, anche elettronica (un foglio di calcolo va bene);
- deve riportare in modo verificabile la data di creazione di ogni scheda e quella dell'ultimo aggiornamento;
- non si invia al Garante: lo mostri se te lo chiede in caso di controllo;
- va tenuto aggiornato ogni volta che cambiano finalità, fornitori, categorie di dati o misure.
Il Garante mette a disposizione un modello di registro semplificato per le piccole e medie imprese, in formato Excel, che si adatta bene anche a uno studio professionale.
Cosa scrivere nel registro (art. 30, par. 1)
Per ogni attività di trattamento:
- nome e dati di contatto del titolare;
- finalità del trattamento, e secondo il Garante è opportuno indicare anche la base giuridica;
- categorie di interessati e di dati personali;
- categorie di destinatari, compresi i fornitori che trattano dati per tuo conto;
- eventuali trasferimenti fuori dall'UE e relative garanzie;
- termini di cancellazione per tipo di dato, anche con criteri;
- descrizione generale delle misure di sicurezza.
Esempio di registro per uno studio individuale
Dati di esempio, da adattare alla tua organizzazione.
| Attività | Interessati e dati | Destinatari | Conservazione |
|---|---|---|---|
| Prestazioni psicologiche | Pazienti: anagrafica, dati sulla salute, consensi | Nessuno, salvo obblighi di legge | Almeno 5 anni dalla fine del rapporto |
| Fatturazione e Sistema TS | Pazienti o intestatari: anagrafica, codice fiscale, importi | Sistema TS, commercialista, gestionale | 10 anni |
| Agenda e promemoria | Pazienti: nome, recapiti, orari | Gestionale, servizio email o messaggi | Per la durata del rapporto, poi come la documentazione |
| Sedute online | Pazienti: dati di collegamento | Piattaforma di videochiamata | Secondo le impostazioni del fornitore |
| Richieste dal sito | Persone interessate: nome, email, messaggio | Fornitore del sito o dell'email | Il tempo necessario a rispondere |
Fuoriseduta manda i promemoria, incassa, emette le fatture con ENPAP e bollo e le invia al Sistema TS. Guarda la demo senza registrarti e lascia la tua email per ricevere un avviso all'apertura.
Chi tratta i dati per tuo conto: fornitori e collaboratori
Quando un fornitore conserva o elabora i dati dei pazienti per tuo conto è un responsabile del trattamento e l'art. 28 del GDPR richiede un contratto con contenuti precisi: istruzioni, riservatezza, sicurezza, sub-responsabili, assistenza per i diritti, cancellazione o restituzione dei dati a fine servizio.
Fornitori tipici di uno studio: il gestionale, lo spazio cloud o di backup, la piattaforma di videochiamata, il servizio di posta elettronica, un'eventuale segreteria telefonica.
Il commercialista tratta i dati delle fatture: come inquadrare il rapporto (responsabile o titolare autonomo) dipende da come è organizzato il servizio, quindi parlane con lui o con lei e mettilo per iscritto.
Se lavorano con te collaboratori o personale di segreteria, vanno autorizzati e istruiti per iscritto (art. 29 GDPR e art. 2-quaterdecies del Codice privacy), con accesso limitato a ciò che serve. In uno studio associato, chi è titolare di quali dati va chiarito per iscritto tra i professionisti.
Quali misure di sicurezza chiede il GDPR?
L'art. 32 non dà un elenco chiuso: chiede misure adeguate al rischio, come cifratura, capacità di ripristinare i dati e verifica periodica. Per uno studio individuale, in pratica:
- dispositivi protetti: password o biometria, blocco automatico, sistema operativo aggiornato, cifratura del disco attiva;
- account separati per lavoro e vita privata, con autenticazione a due fattori dove disponibile;
- appunti cartacei in un armadio chiuso a chiave, non sulla scrivania;
- backup regolari e una prova di ripristino ogni tanto;
- messaggi essenziali: niente contenuti clinici in chat, SMS o email non protette; nei promemoria solo data e ora;
- smaltimento sicuro di carta e dispositivi, come indicato dal Garante per i rifiuti elettronici.
DPO e valutazione d'impatto: servono?
DPO (responsabile della protezione dei dati). Di regola no. Secondo il Garante il singolo professionista sanitario che lavora in libera professione individuale non è tenuto a nominarlo, perché i suoi trattamenti non sono «su larga scala» (considerando 91 del GDPR). Il discorso cambia per centri, poliambulatori o reti di professionisti con molti pazienti: in quei casi va valutato.
Valutazione d'impatto (DPIA, art. 35). Per il considerando 91 non dovrebbe essere obbligatoria per i dati dei pazienti di un singolo professionista sanitario. Valutala se introduci trattamenti nuovi, come strumenti che analizzano in automatico i contenuti delle sedute (elenco del Garante del 2018).
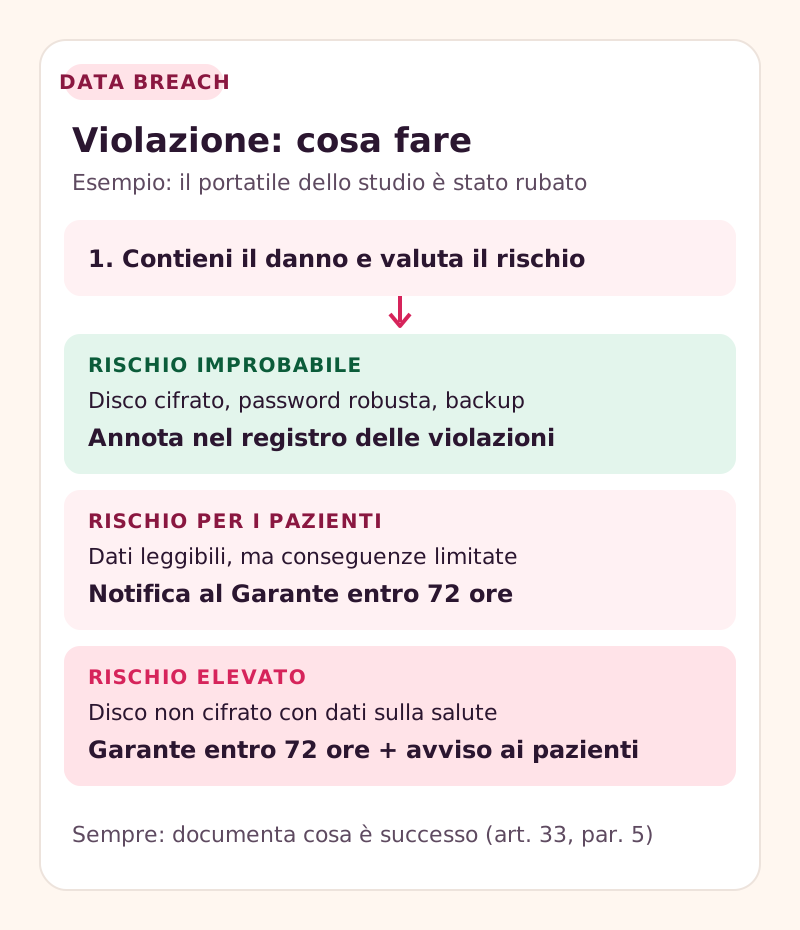
Violazione dei dati: cosa fare entro 72 ore?
Un computer rubato, un'email con una relazione inviata alla persona sbagliata, un account violato: sono violazioni di dati personali (data breach).
- Contieni il danno: cambia le password, blocca il dispositivo, chiedi al destinatario sbagliato di cancellare.
- Valuta il rischio per le persone coinvolte: con dati sanitari raramente è trascurabile.
- Notifica al Garante entro 72 ore da quando ne sei venuto o venuta a conoscenza, salvo che sia improbabile un rischio per le persone (art. 33). La notifica si fa con la procedura online del Garante.
- Avvisa i pazienti coinvolti senza ritardo se il rischio è elevato (art. 34).
- Documenta ogni violazione, anche quelle non notificate: cosa è successo, conseguenze, misure prese (art. 33, par. 5).
Un esempio: ti rubano il portatile dello studio. Se il disco era cifrato con una password robusta che il ladro non conosce e hai un backup, il rischio per i pazienti è di regola improbabile e basta annotare l'episodio; se il disco non era cifrato, chiunque può leggere i file: va notificata la violazione al Garante e, con dati sulla salute, con ogni probabilità vanno avvisati anche i pazienti. Le linee guida europee sulle violazioni (EDPB 01/2021, casi 10 e 11) usano proprio questi esempi.
Come rispondere ai pazienti che esercitano i loro diritti?
I pazienti possono chiedere accesso e copia dei propri dati, rettifica, limitazione, portabilità o cancellazione. La risposta va data entro un mese, prorogabile di due mesi nei casi complessi, informando la persona della proroga (art. 12, par. 3). La prima copia è gratuita.
La cancellazione non è assoluta: le fatture vanno conservate per legge e la documentazione professionale per il periodo previsto dal Codice deontologico, anche a tutela in caso di contestazioni (art. 17, par. 3, GDPR). I dettagli sono nella guida alla conservazione della documentazione clinica.
Checklist di adeguamento GDPR per lo studio
- Elenca i dati che tratti e dove si trovano (carta, computer, telefono, cloud, gestionale).
- Scrivi l'informativa con i contenuti dell'art. 13 e decidi come consegnarla.
- Tieni separato il consenso informato alla prestazione e chiedi un consenso privacy solo per finalità diverse dalla cura.
- Compila il registro delle attività di trattamento, con data di creazione e di ultimo aggiornamento.
- Firma gli accordi art. 28 con gestionale, cloud, piattaforma video e altri fornitori.
- Autorizza e istruisci per iscritto chi collabora con te.
- Applica le misure di sicurezza di base su dispositivi, account, carta e backup.
- Prepara una procedura per le violazioni con le 72 ore e un registro degli incidenti.
- Stabilisci i tempi di conservazione e come cancellare o distruggere i dati alla scadenza.
- Rivedi tutto una volta l'anno o quando cambi fornitori e modo di lavorare.
In Fuoriseduta i dati dei pazienti restano su server nell'Unione Europea, le note cliniche e i documenti sono cifrati AES-256 e le operazioni sensibili finiscono in un registro degli accessi; l'accordo art. 28 è pubblico e l'informativa per i pazienti parte da un testo base da personalizzare. Per capire cosa chiedere a qualunque fornitore leggi come scegliere un gestionale per psicologi.
Domande frequenti
Quali sanzioni rischia lo psicologo che non rispetta il GDPR?
Le sanzioni amministrative arrivano fino a 10 milioni di euro o al 2% del fatturato per violazioni come la mancanza del registro o delle misure di sicurezza, e fino a 20 milioni o al 4% per violazioni dei principi, delle basi giuridiche o dei diritti degli interessati (art. 83 GDPR). Sono massimi: il Garante gradua l'importo in base a gravità, durata e collaborazione.
Serve il consenso per mandare i promemoria degli appuntamenti?
No: i promemoria servono a eseguire la prestazione concordata, quindi la base è il contratto. Conta piuttosto come li mandi: solo data, ora ed eventuale link, nessun riferimento al motivo della seduta, e un canale indicato nell'informativa.
Per le sedute online serve un'informativa diversa?
Basta integrare quella che usi: aggiungi la piattaforma tra i destinatari, indica se i dati escono dall'Unione europea e aggiorna il registro dei trattamenti. Requisiti e scelta della piattaforma sono nella guida alle sedute online.
Cosa fare se perdo il telefono con i recapiti dei pazienti?
Bloccalo e cancellalo da remoto se puoi, cambia le password degli account collegati e valuta il rischio. Se c'è un rischio per i pazienti notifica la violazione al Garante entro 72 ore e documenta comunque l'accaduto.
Fonti
Fonti consultate a ottobre 2026.
- Regolamento (UE) 2016/679 (GDPR), artt. 9, 12, 13, 17, 28-30, 32-37, 83 e considerando 91 – Unione europea
- Provvedimento n. 55 del 7 marzo 2019, chiarimenti sui dati relativi alla salute in ambito sanitario – Garante privacy
- FAQ sul registro delle attività di trattamento – Garante privacy
- Modello di registro semplificato delle attività di trattamento per PMI – Garante privacy
- Elenco delle tipologie di trattamenti soggetti a valutazione d'impatto, provvedimento dell'11 ottobre 2018 – Garante privacy
- Violazioni di dati personali (data breach) – Garante privacy
- Linee guida 01/2021 su esempi riguardanti la notifica di una violazione dei dati personali – Comitato europeo per la protezione dei dati (EDPB)
- Rifiuti elettronici e misure di sicurezza dei dati personali, provvedimento del 13 ottobre 2008 – Garante privacy
- D.lgs. 196/2003, Codice in materia di protezione dei dati personali, art. 2-quaterdecies – Normattiva
- Codice deontologico degli psicologi italiani, artt. 11, 17 e 24 – CNOP
Fuoriseduta manda i promemoria, incassa, emette le fatture con ENPAP e bollo e le invia al Sistema TS. Guarda la demo senza registrarti e lascia la tua email per ricevere un avviso all'apertura.
Contenuto informativo, aggiornato a ottobre 2026: non sostituisce il parere del tuo commercialista o consulente. Le norme cambiano: controlla sempre le fonti ufficiali indicate.